



Binance Crypto Hack: दुनिया के सबसे बड़े एक्सचेंज से ₹60,000 करोड़ ($6.3B) की अब तक की सबसे बड़ी चोरी, 90% नुकसान की भरपाई
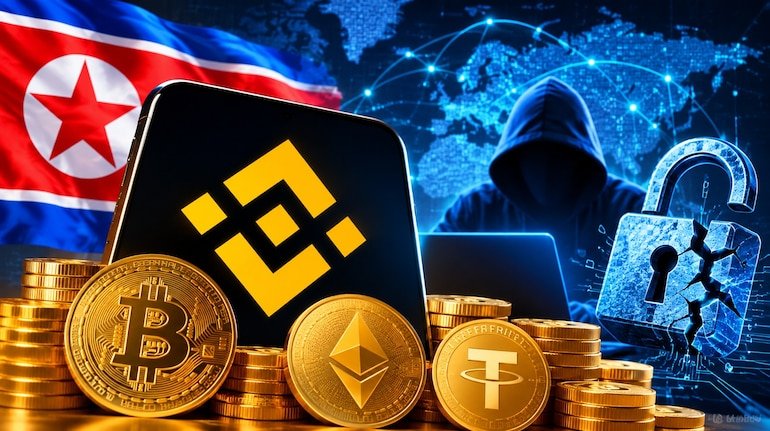
क्रिप्टोकरेंसी और डिजिटल एसेट की दुनिया में इतिहास की सबसे बड़ी साइबर डकैती का सनसनीखेज मामला सामने आया है। वैश्विक स्तर पर ट्रेडिंग वॉल्यूम के लिहाज से दुनिया के सबसे बड़े क्रिप्टो एक्सचेंज बायनांस (Binance) पर हैकर्स ने सुनियोजित हमला बोलते हुए रिकॉर्ड $6.36 बिलियन (भारतीय मुद्रा में लगभग ₹60,000 करोड़ रुपये) के डिजिटल टोकन चुरा लिए। अमेरिकी खुफिया जांच एजेंसी FBI और प्रमुख ब्लॉकचेन सिक्योरिटी फर्मों ने आधिकारिक बयान जारी कर इस भीषण हमले के पीछे उत्तर कोरिया (North Korea) के कुख्यात और प्रायोजित साइबर हैकिंग ग्रुप 'ट्रेडर-ट्रेटर' (TraderTraitor) का हाथ होने की पुष्टि की है। हालांकि, हमले के कुछ ही घंटों के भीतर बायनांस ने अपने वैश्विक निवेशकों और यूजर्स को बड़ी राहत देते हुए दावा किया है कि उसने अपने आंतरिक आपातकालीन फंड्स और कॉर्पोरेट ट्रेजरी की मदद से 90% नुकसान की भरपाई (रिप्लेस) कर दी है और यूजर्स के फंड पूरी तरह सुरक्षित हैं।
20 मिनट के भीतर 10 ब्लॉकचेन से उड़े $6.36 बिलियन: कैसे हुआ सबसे बड़ा हमला?
ब्लॉकचेन इंटेलिजेंस फर्म TRM Labs और Chainalysis की ऑन-चेन ट्रैकिंग रिपोर्ट के अनुसार, हमलावरों ने बेहद घातक और तकनीकी रूप से परिष्कृत तरीका अपनाया था:
-
हॉट वॉलेट इंफ्रास्ट्रक्चर में सेंध: हैकर्स ने बायनांस के हॉट वॉलेट की साइनिंग प्रक्रिया और ईथेरियम पर EIP-7702 डेलिगेशन का इस्तेमाल किया। उन्होंने पहले से 50 प्री-साइन्ड ऑथराइजेशन तैयार कर रखे थे, जिससे हॉट वॉलेट एक 'स्वीपर कॉन्ट्रैक्ट' में बदल गया।
-
मात्र 20 मिनट में सफाया: हमलावरों ने लगभग 20 मिनट के भीतर एक साथ 10 अलग-अलग ब्लॉकचेन नेटवर्क्स (Ethereum, XRP Ledger, Solana, Optimism, Arbitrum आदि) से फंड्स को अपने नियंत्रित एड्रेसों पर ट्रांसफर कर दिया।
-
चोरी हुई प्रमुख करेंसी: चोरी किए गए फंड्स में लगभग 2 लाख ईथर (ETH), 18,270 बिटकॉइन (BTC), 1.87 बिलियन यूएसडीटी (USDT), 823 मिलियन यूएसडीसी (USDC) और करोड़ों मूल्य के एक्सआरपी (XRP) शामिल थे।
-
तत्काल निकासी पर रोक: हमले की असामान्य गतिविधि पकड़ में आते ही बायनांस ने सभी नेटवर्क्स पर अस्थायी रूप से विड्रॉल (निकासी) पर रोक लगा दी ताकि आगे की चोरी रोकी जा सके।
एफबीआई (FBI) का आधिकारिक बयान: उत्तर कोरिया का 'ट्रेडर-ट्रेटर' जिम्मेदार
अमेरिकी जांच एजेंसी एफबीआई ने एक कड़ा सार्वजनिक अलर्ट जारी करते हुए कहा कि ऑन-चेन और ऑफ-चेन साक्ष्यों से साफ है कि यह हमला उत्तर कोरियाई शासन समर्थित हैकिंग यूनिट 'ट्रेडर-ट्रेटर' (TraderTraitor / Lazarus Group का तकनीकी हिस्सा) द्वारा अंजाम दिया गया है।
-
एफबीआई ने चेतावनी दी है कि हैकर्स चुराई गई क्रिप्टोकरेंसी को मिक्सर्स, डिसेंट्रलाइज्ड प्रोटोकॉल (DeFi) और क्रॉस-चेन ब्रिजों के माध्यम से लॉन्डर करने की कोशिश कर रहे हैं।
-
अंतरराष्ट्रीय खुफिया रिपोर्टों के अनुसार, कड़े आर्थिक प्रतिबंधों का सामना कर रहा उत्तर कोरिया अपने परमाणु और मिसाइल कार्यक्रमों की फंडिंग के लिए क्रिप्टो एक्सचेंजों को निशाना बनाकर विदेशी मुद्रा जुटाने का संगठित नेटवर्क चला रहा है।
-
इससे पहले वर्ष 2025 में हुए बायबिट (Bybit) एक्सचेंज के $1.5 बिलियन के हैक के पीछे भी एफबीआई ने इसी ट्रेडर-ट्रेटर ग्रुप को जिम्मेदार ठहराया था।
90% घाटे की भरपाई कैसे हुई? कहां से आया पैसा?
इतने विशालकाय नुकसान के बावजूद बायनांस ने तेजी से रिकवरी रणनीति अपनाई और निवेशकों के पैनिक को शांत किया:
-
$2.7 बिलियन के स्टेबलकॉइन्स फ्रीज: हमले के तुरंत बाद टीथर (Tether), सर्कल (Circle), रिपल और आर्बिट्रम की सिक्योरिटी काउंसिल ने तत्परता दिखाते हुए लगभग $2.67 बिलियन से $2.7 बिलियन मूल्य के स्टेबलकॉइन्स (USDT, USDC, RLUSD) को ऑन-चेन फ्रीज (ब्लॉक) कर दिया, जिससे हैकर उस फंड को भुना नहीं पाए।
-
SAFU और ट्रेजरी रिजर्व का उपयोग: चोरी हुए शेष टोकन्स की भरपाई के लिए बायनांस ने अपने $1 बिलियन के Secure Asset Fund for Users (SAFU), फ्यूचर्स इंश्योरेंस फंड और कंपनी की कॉर्पोरेट ट्रेजरी (आंतरिक वित्तीय भंडार) से पूंजी जारी की।
-
90% एसेट्स रिप्लेस: कंपनी प्रबंधन के अनुसार, चोरी हुए टोकन्स के बदले 90% राशि नए टोकन खरीदकर सिस्टम में वापस बहाल कर दी गई है, जिससे आम खुदरा निवेशकों को किसी प्रकार का व्यक्तिगत वित्तीय नुकसान नहीं उठाना पड़ा है।
संस्थापक सीजेड (CZ) और विशेषज्ञों की राय: क्रिप्टो इतिहास का टर्निंग पॉइंट
बायनांस के संस्थापक चांगपेंग झाओ (CZ) ने सोशल मीडिया प्लेटफॉर्म X पर जानकारी देते हुए कहा कि भले ही डॉलर मूल्य के आधार पर यह दुनिया का सबसे बड़ा क्रिप्टो हैक दिख रहा हो, लेकिन कंपनी की वित्तीय क्षमता और लिक्विडिटी इतनी सुदृढ़ है कि यूजर्स के डिपॉजिट पूरी तरह सुरक्षित हैं।
वहीं, साइबर सुरक्षा विशेषज्ञों का मानना है कि आर्टिफिशियल इंटेलिजेंस (AI) और एडवांस्ड कोडिंग के उदय के साथ ही वित्तीय संस्थानों और वेब3 (Web3) प्लेटफॉर्म्स पर इस तरह के हमलों का खतरा कई गुना बढ़ गया है। ब्लॉकचेन सुरक्षा विश्लेषकों ने दुनिया भर के सभी एक्सचेंजों और वॉलेट प्रोवाइडर्स को मल्टी-सिग इंफ्रास्ट्रक्चर को अपग्रेड करने और ट्रेडर-ट्रेटर से जुड़े एड्रेसों के साथ किसी भी प्रकार के लेन-देन को तत्काल प्रभाव से ब्लॉक करने की सलाह दी है।