



SBI डेटा लीक मामले में बैंक की सफाई: डार्क वेब पर मिले 3,897 ग्राहकों के रिकॉर्ड्स, बैंक बोला- कोर सिस्टम पूरी तरह सुरक्षित
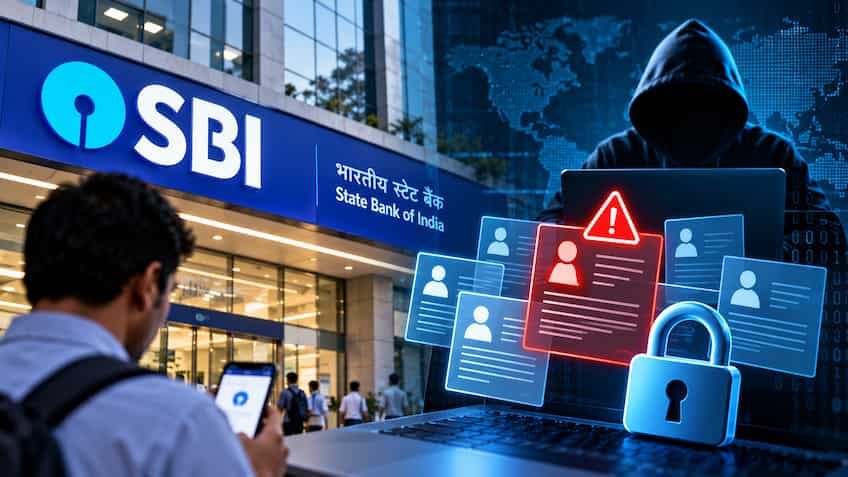
देश के सबसे बड़े सरकारी बैंक स्टेट बैंक ऑफ इंडिया (SBI) ने डार्क वेब पर ग्राहकों के संवेदनशील डेटा लीक होने की खबरों के बीच आधिकारिक स्पष्टीकरण जारी कर स्थिति साफ की है। बैंक ने स्वीकार किया है कि इंटरनेट के भूमिगत फोरम (डार्क वेब) पर चल रहे लगभग 3.75 लाख रिकॉर्ड्स की प्रारंभिक जांच में 3,897 ग्राहकों से जुड़े रिकॉर्ड्स की पहचान की गई है। हालांकि, इस खुलासे के साथ ही बैंक प्रबंधन ने अपने करोड़ों खाताधारकों को आश्वस्त करते हुए साफ किया है कि बैंक के मुख्य बैंकिंग कोर सिस्टम (CBS) और आंतरिक सर्वर पूरी तरह सुरक्षित हैं। बैंक का कहना है कि उसके विशाल ग्राहक आधार की तुलना में प्रभावित होने वाले लोगों का दायरा बेहद सीमित है और बैंक के सभी नियमित कामकाज बिना किसी बाधा के सामान्य रूप से संचालित हो रहे हैं।
क्या 3,897 ग्राहकों का डेटा डार्क वेब पर लीक हुआ है?
मामले की गंभीरता को देखते हुए जब साइबर सुरक्षा निगरानी संस्थाओं और डिफेंस साइबर एजेंसी (DCA) से अलर्ट मिला, तो एसबीआई की तकनीकी टीम ने डार्क वेब पर मौजूद डेटा डंप का विश्लेषण शुरू किया। जांच में पाया गया कि डार्क वेब पर प्रसारित हो रही बड़ी फाइलों में से 3,897 प्रविष्टियों में व्यक्तिगत पहचान योग्य जानकारी (Personally Identifiable Information - PII) दर्ज है। इन रिकॉर्ड्स में मुख्य रूप से ग्राहकों के नाम, जेंडर, रजिस्टर्ड मोबाइल नंबर, जन्मतिथि, ईमेल आईडी, पते के साथ-साथ ब्रांच कोड, सीआईएफ (CIF) नंबर और लोन लीड से जुड़े कुछ मेटाडेटा शामिल हैं। बैंक ने पुष्टि की है कि यह डेटा एक्सपोजर प्रथम दृष्टया सीमित संख्या में सामने आया है, लेकिन इसकी प्रामाणिकता और स्रोत की अंतिम पुष्टि के लिए गहराई से फोरेंसिक जांच कराई जा रही है।
क्या ग्राहकों के बैंक खाते, पासवर्ड और पैसे सुरक्षित हैं?
डार्क वेब पर डेटा सामने आने के बाद सबसे बड़ा सवाल यह था कि क्या खाताधारकों के पैसे या नेट बैंकिंग क्रेडेंशियल्स पर कोई खतरा मंडरा रहा है। इस पर बैंक सूत्रों और साइबर विशेषज्ञों ने स्पष्ट किया है कि अब तक की जांच में किसी भी ग्राहक का लॉगिन पासवर्ड, यूपीआई पिन (PIN), डेबिट/क्रेडिट कार्ड सीवीवी (CVV) या कोर बैंकिंग क्रेडेंशियल्स लीक होने का कोई प्रमाण नहीं मिला है। यानी किसी भी खाते से सीधे तौर पर अनाधिकृत तरीके से पैसे की निकासी नहीं की जा सकती। इसके बावजूद, चूंकि नाम, फोन नंबर और ईमेल जैसी बुनियादी जानकारियां लीक डेटा में मौजूद हैं, इसलिए प्रभावित ग्राहकों पर सोशल इंजीनियरिंग और फिशिंग कॉल्स के जरिए ठगी का जोखिम बना रहता है। साइबर जालसाज बैंक अधिकारी बनकर लॉटरी, लोन अप्रूवल या केवाईसी अपडेट के नाम पर फर्जी कॉल कर सकते हैं, जिसको लेकर सतर्कता बरतने की सलाह दी गई है।
CERT-In के पैनल वाली स्वतंत्र एजेंसी को सौंपी गई जांच
एसबीआई ने स्पष्ट किया है कि इस घटना को बेहद गंभीरता से लिया गया है और इंडियन कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) द्वारा अधिकृत एक स्वतंत्र साइबर सुरक्षा फॉरेंसिक एजेंसी को पूरे मामले की जांच का जिम्मा सौंपा गया है। यह स्वतंत्र एजेंसी यह पता लगाएगी कि क्या यह डेटा सीधे बैंक के किसी चैनल से लीक हुआ, किसी थर्ड-पार्टी वेंडर या मार्केटिंग एजेंसी के सिस्टम से बाहर गया, या फिर यह पुराना कलेक्टेड डेटा है जिसे नए सिरे से डार्क वेब पर पेश किया गया है। बैंक ने यह भी साफ किया है कि जांच पूरी होने के बाद नियामक दिशा-निर्देशों के अनुरूप आवश्यक उपचारात्मक और निवारक कदम उठाए जाएंगे ताकि भविष्य में सुरक्षा ढांचे में कोई कमी न रहे।
सोशल मीडिया पर 3.75 लाख दावों की असलियत और बैंक का पक्ष
दरअसल, सोशल मीडिया प्लेटफॉर्म एक्स (पूर्व में ट्विटर) और साइबर मॉनिटरिंग हैंडल्स पर दावा किया जा रहा था कि हैकर्स ने एसबीआई के 3.75 लाख खातों और हजारों पीडीएफ दस्तावेजों में सेंध लगा दी है। इस भ्रामक स्थिति पर विराम लगाते हुए एसबीआई ने डेटा का पैमाना स्पष्ट किया। बैंक ने बताया कि जांचे गए 3.75 लाख रिकॉर्ड्स में से भारी संख्या में एंट्रीज केवल तकनीकी लॉग्स, डुप्लीकेट फाइल्स या गैर-संवेदनशील प्रविष्टियां थीं, जिनमें से केवल 3,897 फाइल्स में ही वास्तविक ग्राहकों की व्यक्तिगत जानकारी पाई गई। बैंक के 50 करोड़ से अधिक खाताधारकों के विशाल आधार के सामने यह संख्या बहुत छोटी है, इसलिए इसे बड़े पैमाने का सिस्टम ब्रीच कहना तथ्यात्मक रूप से गलत होगा।
लखनऊ और अन्य शहरों के खाताधारकों के लिए सुरक्षा एडवाइजरी
उत्तर प्रदेश की राजधानी लखनऊ, कानपुर सहित पूरे देश के एसबीआई खाताधारकों के लिए साइबर सुरक्षा विशेषज्ञों ने बुनियादी डिजिटल सावधानियों का पालन करने पर जोर दिया है। लखनऊ के गोमती नगर, हजरतगंज और लालबाग जैसे प्रमुख व्यापारिक इलाकों में स्थित शाखाओं में भी अधिकारियों द्वारा ग्राहकों को डिजिटल फ्रॉड से बचने की सामान्य सलाह दी जा रही है। किसी भी ग्राहक को कभी भी अपने फोन पर आने वाला ओटीपी (OTP), नेट बैंकिंग यूजरनेम, पासवर्ड या डेबिट कार्ड का पिन किसी भी अज्ञात कॉलर के साथ साझा नहीं करना चाहिए। एसबीआई कभी भी फोन कॉल, एसएमएस या वॉट्सऐप पर लिंक भेजकर खाते की केवाईसी अपडेट करने या गोपनीय जानकारी मांगने का दबाव नहीं बनाता है। यदि किसी उपभोक्ता को कोई संदिग्ध गतिविधि दिखाई दे, तो वे तुरंत नजदीकी शाखा या बैंक की आधिकारिक हेल्पलाइन पर संपर्क कर सकते हैं।
डिजिटल बैंकिंग युग में डेटा गवर्नेंस पर बढ़ता दबाव
यह घटना ऐसे समय में सामने आई है जब भारतीय रिजर्व बैंक (RBI) लगातार वित्तीय संस्थानों को कस्टमर डेटा प्रोटेक्शन और थर्ड-पार्टी वेंडर रिस्क को लेकर सख्त चेतावनियां दे रहा है। डिजिटल लेंडिंग और ऑनलाइन सर्विसिंग के दौर में बैंकों को विभिन्न फिनटेक कंपनियों और कॉल सेंटर्स के साथ समन्वय करना पड़ता है। ऐसे में सिस्टम की किसी एक कमजोर कड़ी से भी डेटा लीक का खतरा बन जाता है। वित्तीय विश्लेषकों का मानना है कि एसबीआई द्वारा समय रहते मामले का खुलासा करना और स्वतंत्र जांच बिठाना कॉरपोरेट पारदर्शिता का एक अहम कदम है। आने वाले समय में बैंकिंग सेक्टर में डेटा सिक्योरिटी ऑडिट और प्राइवेसी नॉर्म्स को और अधिक कड़ा किए जाने की उम्मीद है।